Website WordPress di-hack hampir selalu ketahuan dengan cara yang tidak menyenangkan. Misalnya, pelanggan tiba-tiba mengirim pesan: “Kok website-nya malah membuka situs judi?” Anda cek dari laptop, semuanya tampak normal. Namun saat dibuka dari ponsel, halaman langsung dialihkan ke situs slot.
Situasi seperti ini wajar membuat panik, apalagi jika website adalah sumber pelanggan dan penjualan. Kabar baiknya, sebagian besar website yang diretas masih bisa dipulihkan, asalkan langkah pertamanya benar. Langkah yang salah, seperti menghapus file secara acak, justru bisa memperparah kerusakan.
Di artikel ini, kami membahas cara memastikan website benar-benar diretas, tujuh langkah darurat yang perlu segera dilakukan, kapan sebaiknya meminta bantuan, sampai cara mencegahnya terulang.
Tanda-tanda website WordPress di-hack
Peretas biasanya tidak ingin ketahuan. Tujuan mereka adalah memanfaatkan website Anda selama mungkin, entah untuk menyebar link judi online, mengirim spam, atau mengalihkan pengunjung. Karena itu, tanda-tandanya sering samar dan hanya muncul pada kondisi tertentu.
Tanda yang paling umum adalah redirect ke situs judi atau situs dewasa. Redirect ini sering diatur agar hanya aktif untuk pengunjung dari ponsel atau dari hasil pencarian Google. Akibatnya, pemilik website yang membuka langsung dari laptop tidak melihat ada yang aneh.
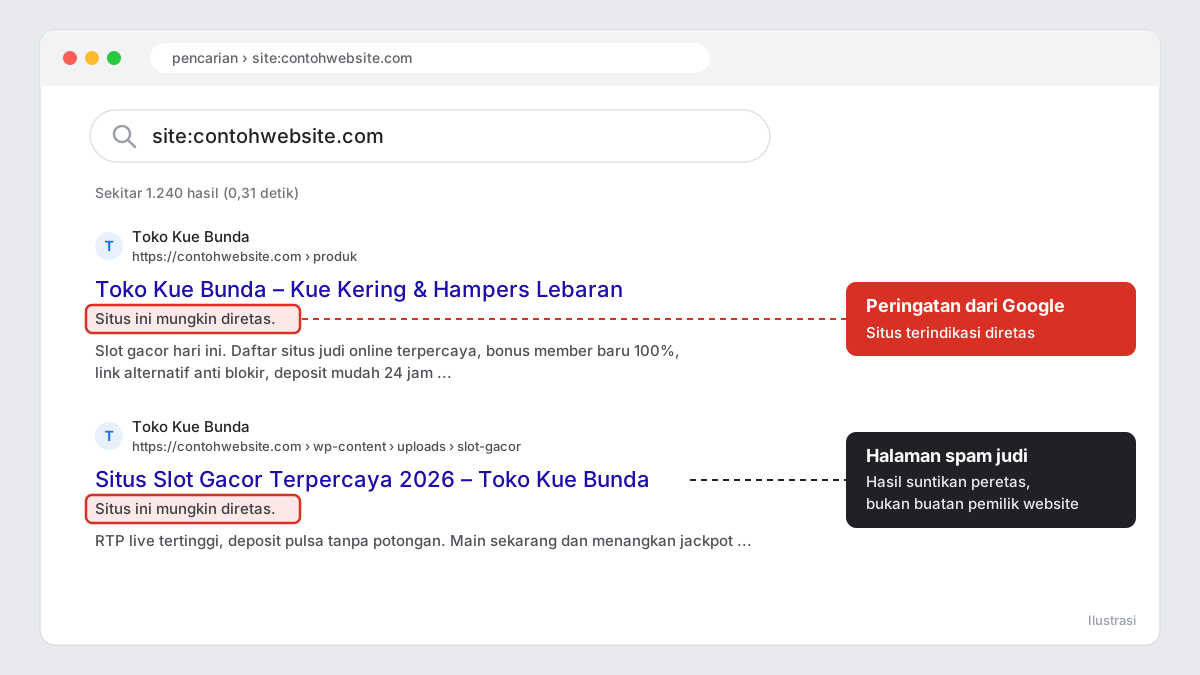
Tanda kedua bisa Anda cek sendiri di Google. Ketik site:domainanda.com di kolom pencarian, lalu perhatikan hasilnya. Jika muncul halaman berisi judi, obat, atau tulisan berbahasa Jepang yang tidak pernah Anda buat, itu adalah spam yang disuntikkan peretas.
Selain dua tanda di atas, waspadai juga hal-hal berikut:
- Google atau Chrome menampilkan peringatan “Situs ini mungkin diretas” atau layar merah “Situs berbahaya”.
- Ada user Administrator baru yang tidak pernah Anda buat.
- Muncul file PHP asing, terutama di folder wp-content/uploads.
- Hosting men-suspend akun karena lonjakan CPU atau pengiriman email spam.
Satu tanda saja sudah cukup alasan untuk segera bertindak.
7 langkah darurat saat website WordPress di-hack
Saat panik, wajar jika ingin langsung menghapus apa pun yang terlihat mencurigakan. Tahan dulu. Urutan langkah di bawah ini dirancang untuk menghentikan kerusakan tanpa menghilangkan jejak yang dibutuhkan untuk pembersihan.
- Jangan hapus file sembarangan.
File yang terlihat aneh belum tentu satu-satunya sumber masalah. Menghapusnya secara acak bisa membuat website error, sementara backdoor yang sebenarnya tetap tersembunyi. - Backup kondisi website saat ini.
Ya, termasuk file yang terinfeksi. Backup ini berguna untuk menelusuri dari mana peretas masuk, sekaligus menjadi cadangan jika proses pembersihan merusak sesuatu. - Ganti semua password.
|Jangan berhenti di admin WordPress. Ganti juga password hosting atau cPanel, FTP/SFTP, dan database. Setelah password database diganti, perbarui di wp-config.php, lalu ganti security keys (salt) di file yang sama agar semua sesi login lama otomatis keluar. - Aktifkan maintenance mode.
Selama website belum bersih, pengunjung masih bisa terkena redirect berbahaya. Maintenance mode melindungi mereka sekaligus menjaga reputasi Anda. - Hapus admin yang mencurigakan.
Buka menu Pengguna, saring berdasarkan peran Administrator, lalu hapus akun yang tidak Anda kenal. Peretas sering membuat akun admin cadangan agar bisa masuk kembali. - Hubungi penyedia hosting.
Hosting memiliki log server yang bisa menunjukkan kapan dan dari mana serangan terjadi. Tanyakan juga apakah website lain di akun yang sama ikut terinfeksi. - Scan website.
Plugin keamanan seperti Wordfence, atau scanner bawaan hosting, bisa membantu menemukan file yang terinfeksi. Anggap hasil scan sebagai titik awal, bukan bukti bahwa website sudah bersih.
Membersihkan sendiri atau pakai jasa?
Jawabannya tergantung seberapa parah infeksinya, dan seberapa nyaman Anda bekerja dengan file PHP dan database.
Jika scanner hanya menemukan satu atau dua file terinfeksi tanpa gejala lain, Anda bisa mencoba membersihkannya sendiri. Pastikan backup sudah dibuat, ganti file inti WordPress dengan versi resmi, lalu scan ulang beberapa hari kemudian untuk memastikan tidak ada yang kembali.
Lain ceritanya jika website sudah mengalihkan pengunjung ke situs judi, spam sudah muncul di Google, atau malware kembali setelah dibersihkan. Kondisi seperti ini hampir selalu berarti ada backdoor yang belum ditemukan. Hal yang sama berlaku untuk toko online atau website yang menyimpan data pelanggan, karena taruhannya jauh lebih besar.
Penyebab malware muncul lagi setelah dibersihkan
Bayangkan rumah Anda kemasukan maling. Anda sudah mengganti kunci pintu depan, tetapi jendela belakang yang dipakai maling untuk masuk masih terbuka. Kemungkinan besar, dia akan kembali.
Hal yang sama terjadi pada website. Malware yang dihapus hanyalah gejala. Jika pintu masuknya belum ditutup, peretas bisa kembali kapan saja. Pintu masuk yang paling umum adalah:
- Backdoor tersembunyi, yaitu file kecil yang disamarkan seperti file WordPress asli dan memberi peretas akses kembali.
- Plugin atau tema nulled, versi bajakan yang sering sudah disisipi kode berbahaya sejak diunduh.
- Plugin, tema, atau WordPress yang usang, dengan celah keamanan yang sudah diketahui publik.
- File inti yang dimodifikasi, seperti .htaccess, wp-config.php, atau index.php, yang bisa memunculkan redirect lagi.
- Password lama yang belum diganti, terutama akun FTP, database, dan hosting.
Karena itu, pembersihan yang tuntas tidak berhenti pada menghapus file yang ditandai scanner. Semua pintu masuk di atas perlu dicek dan ditutup sekaligus.
Biaya jasa hapus malware WordPress di Diurusin.id
Biaya pembersihan malware sangat bervariasi. Faktor yang paling berpengaruh adalah tingkat infeksi, jumlah website dalam satu akun hosting, dan apakah spam sudah terindeks di Google, karena itu berarti ada pekerjaan tambahan setelah website bersih.
Sebagai gambaran, biaya jasa hapus malware WordPress di Diurusin.id mulai Rp750.000 untuk satu website dengan infeksi ringan. Untuk kasus yang lebih berat tersedia paket Rp1.500.000 dan Rp3.000.000. Semua paket bergaransi.
Angka ini mungkin terasa besar jika dibandingkan dengan biaya hosting bulanan. Namun, bandingkan dengan kerugian saat website mengalihkan calon pelanggan ke situs judi selama berhari-hari. Detail tiap paket bisa Anda lihat di halaman jasa hapus malware WordPress.
Estimasi waktu sampai website normal kembali
Ada dua hal yang perlu dibedakan: kapan website bersih, dan kapan Google kembali memercayai website Anda.
Untuk kasus umum, pembersihan website biasanya selesai dalam [isi: durasi, mis. 1×24 jam] sejak akses hosting diberikan. Kasus dengan banyak website dalam satu akun atau infeksi berulang bisa memakan waktu lebih lama.
Pemulihan di Google berjalan terpisah. Jika Google sempat menandai website Anda, buka Google Search Console, masuk ke menu Keamanan & Tindakan Manual, pilih Masalah Keamanan, lalu klik Minta Peninjauan. Peninjauan untuk malware biasanya selesai dalam beberapa hari, sedangkan untuk spam bisa lebih lama.
Halaman spam yang sudah dihapus juga tidak langsung hilang dari hasil pencarian. Halaman tersebut akan menghilang bertahap seiring Google merayapi ulang website Anda.
Cara mencegah website WordPress di-hack lagi
Kabar baiknya, sebagian besar peretasan WordPress bisa dicegah dengan kebiasaan sederhana. Setelah website bersih, terapkan langkah-langkah berikut:
- Update secara rutin. Banyak peretasan memanfaatkan celah di plugin atau tema yang belum diperbarui. Hapus juga plugin yang tidak lagi dipakai.
- Tinggalkan plugin dan tema nulled. Penghematan beberapa ratus ribu rupiah tidak sebanding dengan risiko website diretas.
- Aktifkan verifikasi dua langkah (2FA). Dengan 2FA, password yang bocor saja tidak cukup untuk masuk ke dashboard.
- Batasi akun admin. Beri peran Editor atau Author jika akses penuh tidak benar-benar diperlukan.
- Backup otomatis setiap hari. Simpan di luar server hosting, misalnya di penyimpanan cloud, agar tetap aman jika server bermasalah.
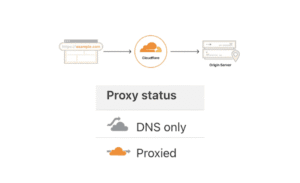
- Pasang firewall. WAF seperti Cloudflare atau plugin keamanan bisa memblokir banyak serangan sebelum sampai ke website.
Jika tidak sempat mengurus semuanya sendiri, layanan maintenance WordPress bulanan dari Diurusin.id bisa menangani update, backup, dan pemantauan keamanan untuk Anda.
FAQ
Tidak, selama proses diawali backup lengkap. Konten, pesanan, dan data pelanggan tetap aman karena selalu ada salinan yang bisa dikembalikan.
Bisa, jika pintu masuknya belum ditutup. Karena itu, pastikan pembersihan mencakup pencarian backdoor dan pembaruan semua plugin. Di Diurusin.id, semua paket hapus malware bergaransi 30 hari.
Bisa, terutama jika Google menampilkan peringatan keamanan atau spam sudah terindeks. Peringkat umumnya membaik setelah website bersih dan peninjauan di Search Console disetujui.
Website WordPress di-hack masih bisa diselamatkan
Website WordPress di-hack memang situasi yang menegangkan, tetapi bukan akhir dari segalanya. Kuncinya ada pada urutan: amankan dulu dengan backup dan ganti password, bersihkan sampai ke backdoor-nya, lalu tutup celah yang dipakai peretas agar tidak terulang.
Jika website Anda sedang bermasalah sekarang dan tidak ingin mengambil risiko, tim Diurusin.id siap membantu. Hubungi kami lewat WhatsApp untuk pengecekan awal, atau lihat paket jasa hapus malware.
Tinggalkan komentar